
Microsoft Intune: Przewodnik po Nowoczesnym Zarządzaniu Urządzeniami
Microsoft był liderem w raporcie Gartner Magic Quadrant for Unified Endpoint Management Tools we wszystkich edycjach z lat 2019-2022. Według badania Forrester Total Economic Impact (2024, zamówionego przez Microsoft) firmy korzystające z Intune osiągnęły 181% zwrotu z inwestycji w ciągu trzech lat.
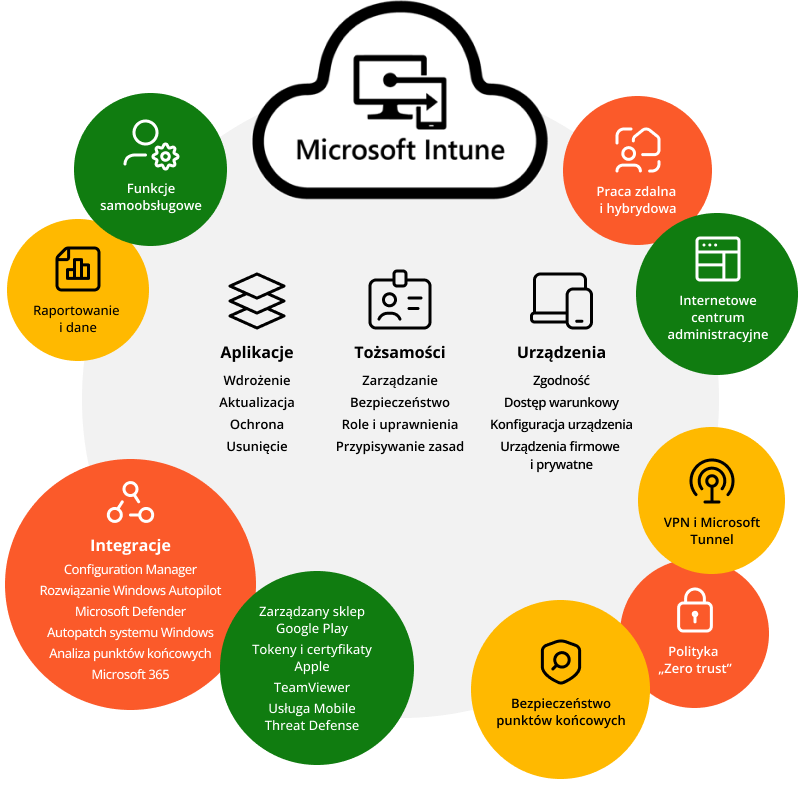
Intune integruje się z innymi usługami Microsoft, zapewniając kompleksowe zarządzanie i ochronę.
Dlaczego warto rozważyć Intune jako rozwiązanie UEM? Przede wszystkim dlatego, że umożliwia jednolite zarządzanie wszystkimi typami urządzeń – zarówno urządzeniami firmowymi, jak i urządzeniami przenośnymi – obejmując zarządzanie różnymi systemami operacyjnymi, takimi jak Windows, macOS, iOS, Android czy Linux, z jednej konsoli. Dla małych i średnich firm oznacza to znaczną oszczędność czasu i kosztów, które wcześniej trzeba było ponosić na zarządzanie różnymi systemami osobno.
Microsoft Intune to wszechstronne narzędzie umożliwiające zaawansowane zarządzanie i ochronę danych organizacji w nowoczesnym środowisku pracy.
Konfiguracja Microsoft Intune
Wstępna konfiguracja i rejestracja urządzeń
Rozpoczęcie pracy z Microsoft Intune wymaga przemyślanej konfiguracji. Pierwszym krokiem jest skonfigurowanie podstawowych ustawień w portalu administracyjnym, gdzie definiuje się polityki bezpieczeństwa, grupy użytkowników oraz zasady dostępu do aplikacji firmowych. Dodatkowo, należy określić zasady zgodności, które muszą spełniać wszystkie urządzenia zarejestrowane w systemie, aby zapewnić zgodność z wymaganiami organizacji.
Rejestracja urządzeń w Intune różni się w zależności od typu systemu operacyjnego. W przypadku urządzeń Windows proces często wykorzystuje funkcję Autopilot, która automatycznie konfiguruje nowe komputery już podczas pierwszego uruchomienia. Pracownik otrzymuje urządzenie firmowe, włącza je, loguje się swoimi danymi firmowymi, a system automatycznie pobiera wszystkie niezbędne aplikacje i ustawienia bezpieczeństwa. Rejestracja obejmuje zarówno urządzenia firmowe, jak i urządzenia przenośne, takie jak laptopy, smartfony czy tablety, a Intune umożliwia zarządzanie różnymi systemami operacyjnymi, w tym Windows, Android oraz iOS.
Dla urządzeń Android proces jest równie prosty – pracownik instaluje aplikację Company Portal, loguje się danymi firmowymi, a urządzenie automatycznie otrzymuje odpowiednią konfigurację. Podobnie działa to w przypadku iPhone’ów i iPadów, gdzie Apple Business Manager ułatwia masową rejestrację urządzeń.
Typowe problemy podczas rejestracji starszych urządzeń dotyczą głównie kompatybilności. Starsze wersje systemu Android (poniżej wersji 6.0) lub Windows 10 w wersjach wcześniejszych niż 1709 mogą wymagać dodatkowych kroków konfiguracji. W takich przypadkach często najlepszym rozwiązaniem jest stopniowa modernizacja parku urządzeń lub zastosowanie hybrydowego podejścia do zarządzania.
Po zakończeniu procesu rejestracji, urządzenia stają się zarządzanymi urządzeniami końcowymi, które podlegają politykom bezpieczeństwa oraz zasadom zgodności organizacji.
Zarządzanie urządzeniami i aplikacjami
Zarządzanie urządzeniami w Intune opiera się na dwóch głównych modelach: MDM (Mobile Device Management) i MAM (Mobile Application Management). MDM oznacza pełną kontrolę nad urządzeniem – administrator może zdalnie instalować aplikacje, a także usuwać aplikacje nieautoryzowane lub niepotrzebne w celu ochrony danych organizacji i firmowych danych. Dodatkowo, możliwe jest zdalne zarządzanie urządzeniami przenośnymi, blokowanie dostępu do określonych funkcji, obsługa punktów końcowych oraz całkowite wyczyszczenie urządzenia w przypadku zgubienia lub kradzieży urządzenia, co znacząco zwiększa bezpieczeństwo danych.
MAM to bardziej elastyczne podejście, szczególnie przydatne w przypadku urządzeń prywatnych pracowników (model BYOD – Bring Your Own Device). W tym przypadku Intune obsługuje zarządzanie aplikacjami mobilnymi, aplikacjami platformy oraz umożliwia konfigurowanie aplikacji firmowych i aplikacji osobistych bez pełnej kontroli urządzenia (MAM-WE – MAM Without Enrollment). Oznacza to, że firma może zarządzać dostępem użytkowników końcowych do zasobów organizacji, kontrolować dostęp do swoich danych i aplikacji, wdrażać zasady ochrony aplikacji oraz polityki zabezpieczeń, ale nie ingeruje w prywatne pliki czy ustawienia pracownika.
Praktycznie oznacza to, że pracownik może na swoim prywatnym telefonie lub innym urządzeniu osobistym mieć aplikację firmową (np. Outlook), która jest zabezpieczona politykami firmy – wymaga PIN-u, szyfruje dane, blokuje kopiowanie informacji do prywatnych aplikacji – ale jednocześnie prywatne zdjęcia i aplikacje pozostają nietknięte przez administratorów IT. W przypadku zgubienia lub kradzieży urządzenia, administrator może zdalnie usunąć firmowe dane i aplikacje, zapewniając bezpieczeństwo danych organizacji.
Intune upraszcza zarządzanie aplikacjami, umożliwia wdrażanie zasad ochrony aplikacji, szyfrowania danych, zarządzanie dostępem użytkowników końcowych oraz obsługę różnych scenariuszy BYOD, w tym ochronę danych na prywatnych urządzeniach i urządzeniach osobistych. Dzięki zdalnemu zarządzaniu, integracji z usługą Intune oraz Microsoft Intune Suite, organizacje mogą skutecznie zarządzać urządzeniami, aplikacjami mobilnymi i aplikacjami platformy, obsługiwać użytkowników, zarządzać dostępem i dostępem warunkowym, a także chronić firmowe dane i dane organizacji na wszystkich punktach końcowych.
Automatyzacja procesu instalowania aplikacji i eliminacja ręcznej instalacji dzięki Intune pozwala na sprawne wdrażanie i aktualizowanie aplikacji bez konieczności manualnej interwencji administratora.
Zarządzanie Punktami Końcowymi
Zarządzanie punktami końcowymi to jeden z filarów skutecznej ochrony i kontroli zasobów organizacji w ramach usługi Microsoft Intune. Dzięki centralnemu zarządzaniu punktami końcowymi, administratorzy IT mogą z jednego miejsca nadzorować wszystkie urządzenia – zarówno firmowe, jak i osobiste – niezależnie od ich lokalizacji czy systemu operacyjnego. Intune umożliwia obsługę urządzeń z systemami Windows, Android, iOS/iPadOS, macOS oraz Linux, co pozwala na spójne wdrażanie polityk bezpieczeństwa i konfiguracji w całej organizacji.
W praktyce zarządzanie punktami końcowymi obejmuje automatyczną konfigurację urządzeń, instalację niezbędnych aplikacji, wdrażanie i egzekwowanie polityk bezpieczeństwa oraz monitorowanie zgodności urządzeń z wymaganiami firmy. Dzięki temu możliwe jest szybkie reagowanie na potencjalne zagrożenia, a także ochrona danych firmowych nawet w przypadku urządzeń osobistych wykorzystywanych do pracy zdalnej. Usługi Microsoft Intune pozwalają na skuteczne zabezpieczenie zasobów organizacji, minimalizując ryzyko wycieku danych i zapewniając pełną kontrolę nad punktami końcowymi w dynamicznym środowisku pracy.
Polityka Zabezpieczeń w Intune
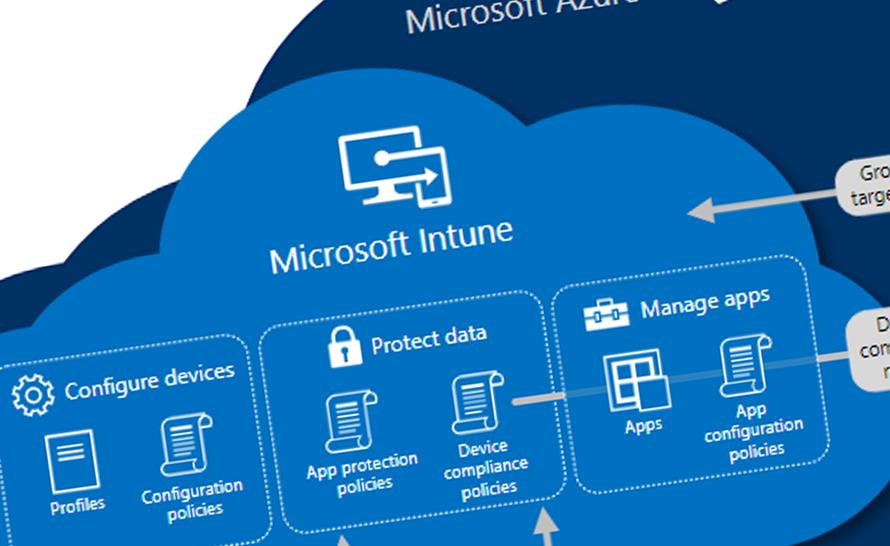
Polityka zabezpieczeń w Intune to fundament bezpiecznego środowiska IT w każdej firmie. System umożliwia tworzenie szczegółowych zasad zgodności (Compliance Policy), które określają minimalne wymagania bezpieczeństwa dla urządzeń mających dostęp do zasobów firmowych. Zasady zgodności odgrywają kluczową rolę w zarządzaniu urządzeniami oraz ochronie danych organizacji, zapewniając, że tylko zarządzane urządzenia spełniające określone kryteria mogą uzyskać dostęp do firmowych danych.
Compliance Policy może obejmować różne wymagania: aktualne łatki bezpieczeństwa, włączone szyfrowanie dysku, silne hasła lub kody PIN, aktywne zabezpieczenia antywirusowe czy blokadę urządzeń z dostępem root/jailbreak. Szczególnie istotne jest szyfrowanie danych, które chroni firmowe dane przed nieautoryzowanym dostępem w przypadku utraty lub kradzieży urządzenia. Polityki zabezpieczeń pozwalają także na egzekwowanie dodatkowych wymogów, takich jak zdalne czyszczenie danych organizacji z urządzeń niespełniających wymagań. Urządzenia niespełniające tych wymagań automatycznie tracą dostęp do danych firmowych.
Kluczowym elementem jest integracja z Conditional Access – zaawansowanym systemem, który pozwala zarządzać dostępem do zasobów organizacji poprzez dostęp warunkowy. System analizuje kontekst każdej próby logowania, uwzględniając tożsamościami użytkowników, lokalizację, typ urządzenia, poziom ryzyka sesji czy anomalie w zachowaniu. Na tej podstawie może wymagać dodatkowej autoryzacji (jak kod SMS), ograniczyć dostęp tylko do określonych aplikacji lub całkowicie zablokować podejrzaną sesję.
Zero Trust w praktyce oznacza, że żadne urządzenie czy użytkownik nie jest automatycznie uznawany za zaufany, nawet jeśli znajduje się w sieci firmowej. Integracja z Microsoft Entra ID i Microsoft Defender tworzy wielowarstwowy system ochrony, gdzie każdy dostęp do danych jest weryfikowany w czasie rzeczywistym. Dla małych i średnich firm oznacza to poziom bezpieczeństwa porównywalny z korporacjami, ale bez konieczności zatrudniania zespołu specjalistów od cyberbezpieczeństwa.
Skuteczne zarządzanie urządzeniami i zarządzanymi urządzeniami wymaga wdrożenia spójnych polityk zabezpieczeń i zasad zgodności, które chronią firmowe dane i dane organizacji.
Dostęp Warunkowy w Microsoft Intune
Dostęp warunkowy w usłudze Microsoft Intune to zaawansowane narzędzie, które pozwala precyzyjnie kontrolować, kto i na jakich warunkach może uzyskać dostęp do aplikacji firmowych oraz zasobów organizacji. Dzięki integracji z Microsoft Entra ID (dawniej Azure Active Directory), administratorzy mogą definiować szczegółowe zasady dostępu warunkowego, które uwzględniają zarówno tożsamość użytkownika, jak i stan urządzenia, z którego próbuje się on połączyć.
Przykładowo, dostęp do wrażliwych danych lub zasobów firmy może być przyznany wyłącznie użytkownikom korzystającym z urządzeń zgodnych z politykami bezpieczeństwa lub znajdujących się w określonej lokalizacji. W przypadku wykrycia urządzeń niezgodnych lub potencjalnie niezaufanych, dostęp warunkowy automatycznie blokuje możliwość korzystania z aplikacji firmowych, chroniąc tym samym kluczowe zasoby organizacji. Takie podejście minimalizuje ryzyko nieautoryzowanego dostępu i pozwala skutecznie zarządzać bezpieczeństwem w środowiskach hybrydowych i zdalnych.
Licencjonowanie i koszty
Ile kosztuje Microsoft Intune? Większość firm nie kupuje go osobno – Intune Plan 1 jest częścią planów Microsoft 365 Business Premium, E3 i E5. Jeśli firma ma już jeden z nich, za samo Intune nie płaci dodatkowo.
Ceny katalogowe Microsoft (USD za użytkownika miesięcznie, przy rocznym zobowiązaniu, stan na październik 2026):
- Microsoft 365 Business Premium – 22 USD, zawiera Intune Plan 1 (plan dla firm do 300 użytkowników)
- Microsoft 365 E3 – 39 USD (z Teams), zawiera Intune Plan 1
- Microsoft 365 E5 – 60 USD (z Teams), zawiera Intune Plan 1
- Intune Plan 1 kupowany osobno – 8 USD
- Intune Plan 2 (dodatek do Plan 1) – 4 USD
- Intune Suite (dodatek do Plan 1: m.in. Remote Help, Endpoint Privilege Management, Advanced Analytics, Cloud PKI) – 10 USD
Plany Microsoft 365 Business Basic i Business Standard nie zawierają Intune. Od lipca 2026 Microsoft dołącza wybrane zaawansowane funkcje Intune do planów E3 i E5. Ceny w Polsce zależą od umowy i dostawcy licencji – aktualną wycenę dla Twojej firmy przygotujemy po krótkiej rozmowie.
Który plan wybrać? Firmom do 300 osób zwykle wystarcza Business Premium – poza Intune zawiera Microsoft Defender for Business i Microsoft Entra ID P1. Plany E3 i E5 mają sens w większych organizacjach albo tam, gdzie potrzebne są zaawansowane funkcje bezpieczeństwa i zgodności z regulacjami.
Migracja i Integracja z innymi narzędziami
Migracja z SCCM do Intune
Wiele firm staje przed dylematem: Intune vs. SCCM – co wybrać? System Center Configuration Manager (SCCM) to sprawdzone, lokalne rozwiązanie do zarządzania urządzeniami, ale wymaga znacznych inwestycji w infrastrukturę serwerową i specjalistyczne kadry. Intune, jako rozwiązanie chmurowe, eliminuje te koszty i złożoność. Dodatkowo, usługę Intune można łatwo zintegrować z innymi usługami Microsoft, co umożliwia zaawansowane zarządzanie i zdalne zarządzanie urządzeniami w organizacji.
Najlepszym podejściem często jest sukcesywna migracja przez okres co-management, gdzie oba systemy działają równolegle. Pozwala to na stopniowe przenoszenie funkcji do chmury bez ryzyka zakłócenia pracy użytkowników. Na przykład, firma może zacząć od zarządzania urządzeniami mobilnymi przez usługę Intune, pozostawiając komputery stacjonarne pod kontrolą SCCM, a następnie stopniowo migrować kolejne funkcje. Intune umożliwia centralne zarządzanie urządzeniami oraz zarządzanymi urządzeniami w środowisku hybrydowym, zapewniając spójność polityk bezpieczeństwa, zdalne zarządzanie oraz integrację z innymi usługami Intune.
Co-management wymaga careful planning, ponieważ niektóre ustawienia mogą się konfliktować między systemami. Dlatego ważne jest określenie jasnych granic odpowiedzialności każdego systemu na każdym etapie migracji. Proces ten, choć złożony, pozwala firmom na zachowanie ciągłości działania przy jednoczesnym przejściu na nowoczesną, chmurową platformę zarządzania.
Integracja z platformami zewnętrznymi
Integracja Intune z Microsoft Entra ID (dawniej Azure AD) to tylko jeden z elementów szerszego ekosystemu. Platforma doskonale współpracuje z różnymi systemami VPN, umożliwiając automatyczną konfigurację bezpiecznych połączeń na urządzeniach pracowników. Podobnie działa z sieciami Wi-Fi – administrator może zdalnie skonfigurować dostęp do sieci firmowej na wszystkich urządzeniach bez konieczności osobistej konfiguracji każdego z nich. Intune umożliwia również integrację z innymi usługami Microsoft oraz zarządzanie różnymi systemami operacyjnymi, takimi jak Windows, Android czy iOS, co zapewnia spójność polityk bezpieczeństwa w całym środowisku IT.
Integracja z infrastrukturą PKI (Public Key Infrastructure) pozwala na automatyczne zarządzanie certyfikatami bezpieczeństwa, co jest szczególnie ważne dla firm wymagających wysokiego poziomu bezpieczeństwa danych. Apple Business Manager i Google EMM (Enterprise Mobility Management) umożliwiają efektywne zarządzanie urządzeniami tych producentów w środowisku korporacyjnym, zarówno urządzeniami firmowymi, jak i osobistymi. Intune pozwala na centralne zarządzanie zasobami organizacji, w tym urządzeniami, aplikacjami i danymi, zapewniając bezpieczeństwo danych organizacji poprzez polityki bezpieczeństwa, szyfrowanie oraz możliwość zdalnego czyszczenia danych organizacji z urządzeń w przypadku zagrożeń.
Szczególnie wartościowe jest wsparcie dla hybrydowego stylu pracy i modelu BYOD. Intune wspiera hybrydowy styl pracy, umożliwiając pracownikom bezpieczne korzystanie z własnych urządzeń do pracy. System automatycznie wykrywa i klasyfikuje dane firmowe, chroniąc je przed nieautoryzowanym dostępem, jednocześnie respektując prywatność pracownika. Intune wspiera zarządzanie urządzeniami przenośnymi w całym ekosystemie firmy.
Dobre Praktyki wdrożenia i zarządzania Intune
Aby w pełni wykorzystać potencjał zarządzania urządzeniami i aplikacjami za pomocą usługi Microsoft Intune, warto stosować sprawdzone, dobre praktyki. Przede wszystkim, regularne aktualizowanie systemów operacyjnych i aplikacji na wszystkich urządzeniach zarejestrowanych w Intune jest kluczowe dla utrzymania wysokiego poziomu bezpieczeństwa. Intune umożliwia automatyczne wymuszanie aktualizacji, co pozwala na szybkie eliminowanie luk i potencjalnych zagrożeń.
Kolejnym istotnym elementem jest wdrażanie i egzekwowanie silnych polityk bezpieczeństwa – takich jak wymaganie złożonych haseł, szyfrowanie dysków czy ograniczenie instalacji nieautoryzowanych aplikacji. Intune umożliwia centralne zarządzanie tymi politykami, co znacząco upraszcza ochronę urządzeń i danych firmowych. Regularne monitorowanie stanu urządzeń i reagowanie na alerty pozwala szybko wykrywać niezgodności oraz podejmować działania naprawcze, zanim zagrożenie wpłynie na całą organizację. Dzięki tym praktykom zarządzanie urządzeniami i aplikacjami staje się nie tylko skuteczne, ale i bezpieczne.
Poradniki i szkolenia z Intune
Nauka zarządzania urządzeniami mobilnymi w Intune może wydawać się skomplikowana, ale Microsoft oferuje bogate zasoby edukacyjne. Poradniki do Intune po polsku można znaleźć w oficjalnej dokumentacji Microsoft, na platformie Microsoft Learn oraz w ramach Microsoft Tech Community, gdzie eksperci dzielą się praktycznymi wskazówkami. Dodatkowo, pomocą usługi Intune można skutecznie obsługiwać użytkowników i zarządzać dostępem użytkowników końcowych, co jest kluczowe w nowoczesnych środowiskach pracy.
Szkolenia online z Intune oferują strukturalną ścieżkę nauki, od podstaw po zaawansowane funkcje. Microsoft Learn zawiera interaktywne moduły, które pozwalają na praktyczne poznanie platformy bez ryzyka wpływu na środowisko produkcyjne. Dodatkowo, społeczność Microsoft Tech Community to bogate źródło praktycznych porad od administratorów, którzy dzielą się swoimi doświadczeniami z rzeczywistych wdrożeń.
Optymalizacja Intune wymaga zrozumienia specyfiki organizacji. Najlepsze praktyki obejmują regularne przeglądy polityk bezpieczeństwa, monitorowanie zgodności urządzeń, optymalizację i automatyzację zarządzania aplikacjami z pomocą Intune oraz wdrażanie rozwiązań wspierających bezpieczeństwo danych. Kluczowe jest też systematyczne szkolenie użytkowników końcowych, którzy muszą rozumieć nowe procedury bezpieczeństwa.
Szczególnie przydatne są gotowe szablony polityk, które można dostosować do potrzeb konkretnej firmy zamiast tworzyć wszystko od zera. Microsoft oferuje zestaw baseline’ów bezpieczeństwa, które są regularnie aktualizowane zgodnie z najnowszymi zagrożeniami i najlepszymi praktykami branżowymi.
Jak przebiega wdrożenie Microsoft Intune – krok po kroku
Wdrożenie prowadzimy etapami, tak żeby pracownicy mogli w tym czasie normalnie pracować:
- Przygotowanie środowiska – sprawdzamy licencje Microsoft 365, konfigurujemy konsolę Intune i połączenia z Apple i Google (np. certyfikat Apple MDM dla iPhone’ów i Maców).
- Polityki i konfiguracja – razem z Tobą ustalamy zasady bezpieczeństwa: wymagania dla haseł i PIN-ów, szyfrowanie dysków (BitLocker, FileVault), firmowe Wi-Fi i VPN oraz polityki zgodności, które decydują o dostępie do danych firmy.
- Aplikacje – przygotowujemy aplikacje instalowane automatycznie (np. Microsoft 365, Adobe Reader, Zoom) i katalog aplikacji, które pracownik może sam doinstalować z Portalu firmowego.
- Pilotaż – zaczynamy od kilku urządzeń testowych, poprawiamy ustawienia i dopiero potem obejmujemy całą firmę.
- Rejestracja urządzeń – komputery z Windows dołączamy do Microsoft Entra ID i automatycznie rejestrujemy w Intune. Nowe komputery mogą trafić do pracownika prosto od dostawcy i skonfigurować się same przy pierwszym uruchomieniu (Windows Autopilot). Telefony i tablety rejestruje się przez aplikację Portal firmowy.
- Komunikacja z pracownikami – przygotowujemy krótką instrukcję i wyjaśniamy, co się zmienia i dlaczego, np. że firma może zdalnie usunąć dane służbowe ze zgubionego telefonu.
- Monitorowanie i utrzymanie – po wdrożeniu pilnujemy zgodności urządzeń, reagujemy na incydenty i raportujemy stan sprzętu.
Dla kilkudziesięciu do stu urządzeń wdrożenie trwa zwykle kilka tygodni. Szczegóły zależą od liczby lokalizacji, systemów i aplikacji – omawiamy je na początku współpracy.
Jak DreamITeam może pomóc we wdrożeniu Microsoft Intune
Wdrożenie Microsoft Intune w firmie to proces wymagający nie tylko technicznej wiedzy, ale przede wszystkim głębokiego zrozumienia specyfiki biznesu i potrzeb organizacji. DreamITeam, jako doświadczony partner technologiczny, oferuje kompleksowe wsparcie na każdym etapie tego procesu. Dodatkowo pomagamy wdrożyć zaawansowane zarządzanie oraz obsługiwać użytkowników z pomocą usługi Intune, zapewniając pełne wsparcie zarówno w zakresie administracji, jak i codziennej pracy użytkowników końcowych.
Nasz zespół certyfikowanych specjalistów Microsoft rozpoczyna współpracę od dokładnej analizy obecnej infrastruktury IT i procesów biznesowych. Dzięki temu możemy zaproponować optymalny sposób migracji urządzeń do Intune, który minimalizuje ryzyko zakłóceń w pracy firmy. Szczególną uwagę poświęcamy planowaniu kosztów i wyboru odpowiedniego modelu licencjonowania, aby inwestycja była maksymalnie opłacalna.
Oferujemy pełne wsparcie techniczne Intune – od początkowej konfiguracji, przez szkolenia pracowników, aż po bieżące zarządzanie i optymalizację systemu. Nasz zespół może przejąć całość administracji Intune w ramach usług outsourcingu IT, w tym zarządzanie urządzeniami oraz zarządzania punktami końcowymi w organizacji. Dzięki temu zapewniamy kompleksowy nadzór nad wszystkimi urządzeniami końcowymi, bezpieczeństwem, zdalnymi operacjami i politykami bezpieczeństwa, co pozwala firmom skupić się na rozwoju biznesu zamiast na zagadnieniach technicznych.
Rozumiemy, że każda firma ma unikalne wymagania. Dlatego nasze podejście do wdrożenia jest zawsze indywidualnie dostosowane – niezależnie od tego, czy potrzebujecie podstawowego zarządzania urządzeniami mobilnymi, czy zaawansowanego zarządzania z integracją z istniejącymi systemami firmowymi.
Pomoc Techniczna i wsparcie użytkownika
Usługa Microsoft Intune zapewnia kompleksowe wsparcie techniczne zarówno dla administratorów IT, jak i użytkowników końcowych. Pomoc dostępna jest przez różnorodne kanały – od infolinii telefonicznej, przez e-mail, po czat online – co pozwala szybko rozwiązywać bieżące problemy związane z rejestracją urządzeń, konfiguracją aplikacji czy wdrażaniem polityk bezpieczeństwa.
Microsoft udostępnia również rozbudowaną bazę wiedzy, dokumentację oraz szkolenia, które ułatwiają efektywne korzystanie z usług Intune i platformy Microsoft 365. Dzięki integracji z Microsoft Entra ID, wsparcie techniczne obejmuje nie tylko zarządzanie urządzeniami, ale także kontrolę tożsamości i dostępów w całym środowisku organizacji. Administratorzy mogą centralnie zarządzać zgłoszeniami i szybko reagować na potrzeby użytkowników końcowych, co przekłada się na wyższą efektywność i bezpieczeństwo pracy w firmie.
Podsumowanie
Microsoft Intune to platforma, która fundamentalnie zmienia sposób zarządzania urządzeniami w nowoczesnych firmach. Główne zalety to znaczne obniżenie kosztów IT, zwiększenie bezpieczeństwa danych, ułatwienie pracy zdalnej oraz oszczędność czasu administratorów. Jest to wszechstronne narzędzie do zaawansowanego zarządzania zasobami organizacji i bezpieczeństwem danych organizacji. System pozwala na centralne zarządzanie wszystkimi typami urządzeń z jednej konsoli, co dla małych i średnich firm oznacza możliwość osiągnięcia poziomu bezpieczeństwa i efektywności wcześniej dostępnego tylko dla dużych korporacji.
Główne wyzwania związane z wdrażaniem dotyczą złożoności licencjonowania, konieczności przeszkolenia zespołu oraz przemyślanej migracji z istniejących systemów zarządzania. Jednak przy odpowiednim wsparciu i stopniowym podejściu, korzyści zdecydowanie przeważają nad trudnościami.
Przyszłość zarządzania urządzeniami z Intune i Azure zmierza w kierunku jeszcze większej automatyzacji i integracji z systemami sztucznej inteligencji. Microsoft systematycznie dodaje nowe funkcje, jak predykcyjna analityka zagrożeń, automatyczne reagowanie na incydenty bezpieczeństwa czy inteligentne zarządzanie aktualizacjami. Dla firm oznacza to, że inwestycja w usługę Intune to inwestycja w bezpieczeństwo danych, zaawansowane zarządzanie zasobami organizacji oraz skuteczną ochronę danych organizacji. Usługą Intune można kompleksowo zarządzać urządzeniami, aplikacjami i politykami bezpieczeństwa, co czyni ją kluczowym elementem nowoczesnej infrastruktury IT.
👉 Porozmawiajmy o wdrożeniu Microsoft Intune